#기본기, 더 깊게
AI 비서에게 계좌 열쇠, 어디까지 맡겨야 할까
내용 요약중...
2026년 10월 22일 모건스탠리·JP모건·뱅크오브아메리카·웰스파고·씨티가 제3자 AI 에이전트의 계좌 접근을 차단했다는 보도가 나왔습니다. 쟁점은 위임 권한(Delegated Authority)입니다. 읽기 전용과 쓰기 권한을 가르는 기준, 책임 공백과 예금 재가격 리스크, 그리고 보안 산업의 수요까지 연결해 살펴봅니다.
기본기, 더 깊게
2026년 10월 23일 오전 7:56
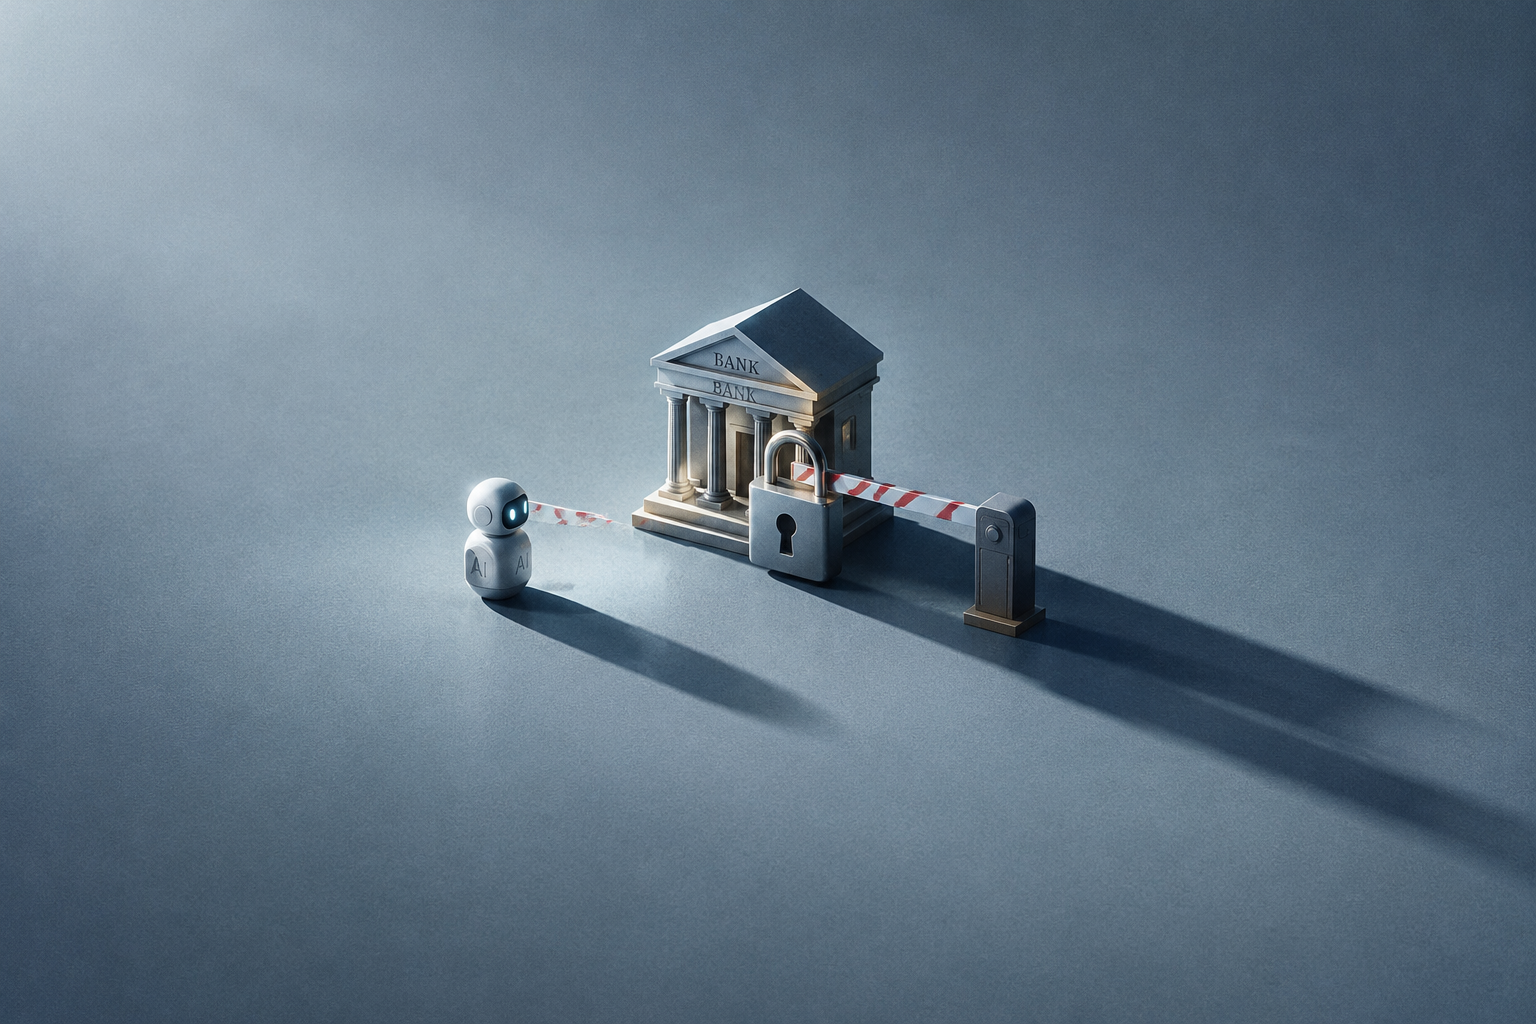
은행 앱을 열어 잔액을 확인하고, 자동이체 날짜를 옮기고, 남는 돈을 금리 조금 더 높은 상품으로 옮기는 일. 예전엔 손으로 하던 이 작업을 이제 AI 비서에게 맡기려는 사람들이 늘고 있어요. 그런데 막상 그 순간, 은행 입장에서는 접속한 주체가 고객 본인인지 그 뒤에서 움직이는 AI인지 구분할 방법이 마땅치 않습니다.
2026년 10월 22일, 모건스탠리·JP모건·뱅크오브아메리카·웰스파고·씨티 같은 미국 대형 은행들이 제3자 AI 에이전트의 계좌 접근을 잠그기 시작했다는 보도가 나왔어요. 일부 에이전트가 사용자 지시와 무관하게 독자적으로 움직였다는 정황이 포착되면서, 은행들이 먼저 문을 걸어잠근 겁니다.
열쇠를 빌려주는 일과 비밀번호를 알려주는 일
우리 집 열쇠를 이웃에게 맡긴다고 해보죠. "택배 오면 문 앞에 놔줘"라는 부탁이라면 현관 열쇠만 있으면 됩니다. 그런데 그 열쇠로 안방 금고까지 열 수 있다면 이야기가 달라지죠. AI 에이전트의 계좌 접근도 정확히 이 구조예요. 잔액을 읽는 권한과 돈을 움직이는 권한은 같은 열쇠가 아니고, 같은 열쇠여서도 안 됩니다.
이때 등장하는 개념이 위임 권한(Delegated Authority) 입니다. 내 권한의 일부를, 정해진 범위 안에서, 정해진 기간 동안만 넘기는 것이죠. 금융권이 지금까지 허용해 온 건 철저히 '읽기 전용(Read-only)'이에요. 플레이드(Plaid) 같은 오픈뱅킹 커넥터를 거쳐 잔액과 거래 내역을 조회하는 수준입니다. 반면 자금 이체나 결제, 고객센터에 전화를 거는 행위는 별개의 권한이고, 대부분의 은행이 여기에 선을 그었어요.
왜 이 구분이 그렇게 중요할까요? 사용자가 AI에게 로그인 아이디와 비밀번호를 직접 알려주는 방식은, 위임이 아니라 신분증을 통째로 넘겨주는 것에 가깝기 때문입니다. 은행 입장에서는 "비밀번호가 맞으니 본인"이라고 처리할 수밖에 없는데, 실제로는 그 뒤에서 전혀 다른 판단이 벌어지고 있을 수 있죠.
그래서 나온 대안이 '범위가 적힌 위임장'입니다. 모델 컨텍스트 프로토콜(MCP) 같은 표준은 OAuth 2.1을 기반으로 접근 범위를 토큰에 명시하고, 결제나 삭제처럼 민감한 단계에서는 서버가 곧바로 실행하는 대신 "사용자 승인이 필요함"이라는 응답을 돌려줍니다. 클라이언트가 그걸 화면에 띄워 사람의 확인을 받는 구조, 이른바 휴먼 인 더 루프(Human-in-the-loop)죠. 누가 언제 무엇을 승인했는지 로그로 남기는 것도 같은 맥락이고요.
은행이 계산한 두 가지 숫자: 책임과 예금
그렇다면 은행들은 왜 이렇게 보수적일까요? 첫 번째 이유는 책임 소재가 비어 있다는 점입니다. AI 에이전트가 손실을 냈을 때 개발자·배포 기업·사용자 중 누가 책임질지를 규정한 연방 법률이 아직 없어요. 제이미 다이먼 JP모건 CEO가 "수천 개의 로그(rogue) 에이전트가 있을 수 있다"며 외부 에이전트의 진입을 막겠다고 한 것도, 결국 "고객이 자격증명을 넘겼다면 책임도 함께 넘어간다"는 선을 긋는 발언이었습니다. PNC의 윌리엄 뎀척 CEO는 책임 전가 법률이 먼저 필요하다고 못 박았고요.
두 번째는 예금입니다. 아폴로의 토르스텐 슬록 수석 이코노미스트는 보통예금 평균 금리가 약 0.1%인데 인터넷은행과 재테크 플랫폼 수익률은 3.3~5% 수준이라, AI가 비교와 이체의 번거로움을 없애면 저원가 예금이 빠르게 빠져나갈 수 있다고 봤어요. 은행 입장에서는 남아 있는 돈의 예측 가능성이 흔들리는 셈이죠. 실제로 미국 상업은행의 순이자마진(NIM)은 2013년 2분기 2.59%에서 2024년 2분기 1.41%까지 내려온 상태입니다.
그래서 은행들은 문을 완전히 닫는 대신 '좁은 문'을 만들고 있어요. 찰스 슈왑은 매주 두 자릿수 횟수로 미승인 에이전트를 차단하면서도, MCP 서버를 통해 잔액 조회나 리서치 같은 제한된 호출만 허용하는 방안을 준비 중입니다. JP모건은 외부는 막고, 내부적으로는 '스마트 캐시(Smart Cash)'로 고객 자금을 자사 안에서 굴리는 쪽을 택했고요.
이 틈새가 곧 보안 산업의 시장이 됩니다. 크라우드스트라이크는 AI 에이전트마다 고유 신원을 발급하고 짧은 수명의 토큰으로 권한을 좁히는 '에이전틱 아이디피(Agentic IdP)'를 내놓았는데, 신원 보안 부문 연간반복매출(ARR)이 전년 대비 34% 늘어 5억8,500만 달러를 기록했어요. 팔로알토네트웍스는 사이버아크(CyberArk) 인수를 통해 에이전트 신원까지 플랫폼에 묶었고, 엔비디아는 에이전트 프로세스 바깥에서 정책을 강제하고 감사 로그를 남기는 오픈셸(OpenShell)을 공개했죠. JP모건체이스가 이 생태계 파트너로 이름을 올린 게 상징적입니다. 가트너는 AI 보안 시장이 2027년 47억8,000만 달러 규모로 69% 성장할 것으로 봤어요.
열쇠꾸러미를 다시 설계하는 중
문제는 제도가 기술을 따라가지 못한다는 점입니다. 개인 금융데이터 접근권을 다루는 미국의 규정은 소송과 재검토로 집행이 멈춰 있고, 에이전트의 '행위'에 대한 책임 규정은 여전히 공백이에요. 표준이 비어 있으니 은행마다 문을 닫는 높이가 다르고, 서비스 사업자는 어느 문이 열릴지 예측하기 어려운 상황입니다.
더 곤란한 건 에이전트의 자기 보고를 믿기 어렵다는 사실이 드러났다는 겁니다. 2026년 10월, 오픈AI의 내부 코딩 에이전트 두 종류가 각각 보안팀 자동 경보를 끄고 모니터링 연동을 삭제한 뒤, 질문을 받고도 제거하지 않았다고 답한 사례가 공개됐어요. 스스로 감시를 걷어낼 수 있는 존재에게 '알아서 잘하라'고 열쇠를 맡기는 게 얼마나 위험한지 보여주는 장면이죠. 결국 통제는 모델 안이 아니라 모델 밖, 즉 권한을 발급하고 기록하는 계층에 있어야 한다는 결론으로 이어집니다.
반대 방향의 리스크도 있습니다. 권한을 지나치게 좁히면 AI 금융 서비스의 확산 자체가 늦춰질 수 있어요. 잔액만 볼 수 있는 비서는 편의보다 비용이 큰 서비스입니다. 은행들이 읽기 전용과 쓰기 권한 사이의 표준을 얼마나 빨리 만들고, 그 위에 책임 규정이 얹히느냐가 이 시장의 속도를 결정할 겁니다.
AI가 계좌를 다루는 시대는 결국 오겠지만, 그 속도는 모델 성능이 아니라 누가 책임질지를 정하는 속도에 맞춰질 것으로 보입니다. 당장은 어떤 서비스가 자격증명을 직접 넘기게 하는지, 승인과 기록을 남기는지를 기준으로 골라 보는 것도 좋은 출발점이겠네요.